생산성
deviceTRUST의 Context 기반 보안은 기업 데이터와 리소스를 보호하고, 디지털 작업 공간의 관리 비용을 절감하며, 생산성을 유지해 줍니다.


deviceTRUST로 Zero Trust 전략을 더욱 효율적으로 구현하세요.
지속적인 Context 기반 접근 제어를 통해 사용자의 업무 흐름을 방해하지 않으면서 규정을 준수하는 기기 및 애플리케이션만 기업 데이터에 접근하도록 보장합니다.
deviceTRUST의 Context 기반 보안은 기업 데이터와 리소스를 보호하고, 디지털 작업 공간의 관리 비용을 절감하며, 생산성을 유지해 줍니다.
별도의 하드웨어를 추가하지 않고도 기존 인증 시스템에 deviceTRUST를 빠르고 간편하게 통합할 수 있습니다.
조직별 보안 및 접근 제어 요구사항에 맞춰 deviceTRUST를 유연하게 구성할 수 있습니다.
Console, Agent, Client Extension으로 구성된 deviceTRUST의 간소화된 3단계 아키텍처를 통해 Zero Trust 기반의 디지털 워크스페이스 전략을 효과적으로 구현할 수 있습니다.
모든 deviceTRUST 버전에 대한 상세 가이드,
최신 릴리스 정보 및 문제 해결 자료를 확인해 보세요.
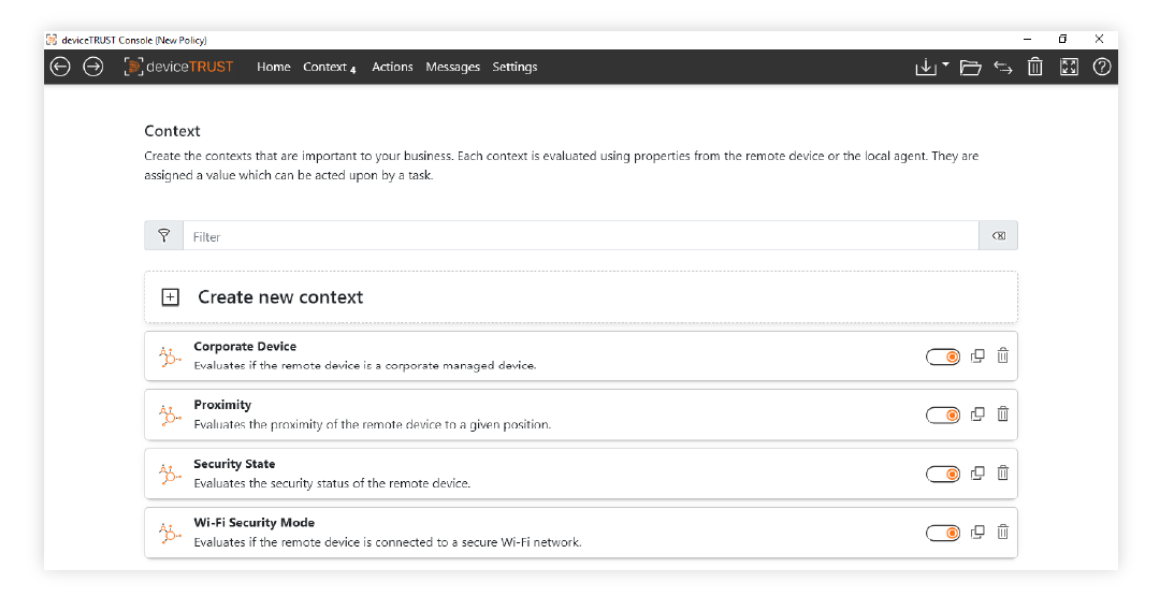
모든 Device에 대해 세분화된 Context를 정의하고 항상 최신 상태로 유지할 수 있습니다.
Device 관련 정보를 활용하여 단일 데이터 요소부터 여러 속성의 조합까지, 필요에 맞게 맞춤형 Context를 생성할 수 있습니다.
유연하고 간편하게 구성할 수 있는 프레임워크가 모든 Device 속성을 지속적으로 평가하여 접근 관리에 필요한 정보를 상시 최신 상태로 제공하며 기업의 Zero Trust 접근 방식을 강력하게 지원합니다.
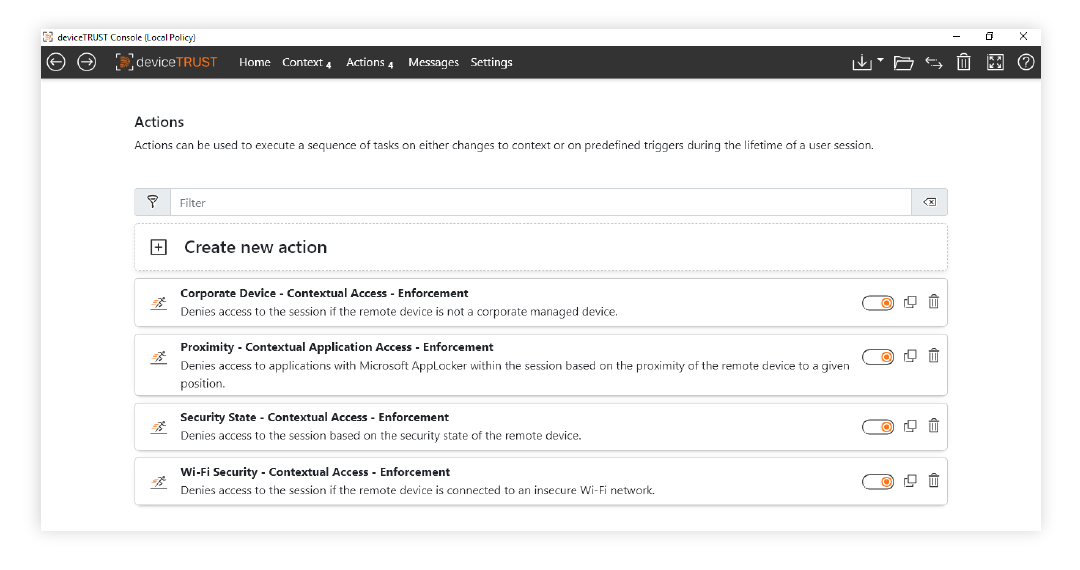
deviceTRUST는 사용자가 정의한 Device Context를 기반으로 실시간 보안 조치를 실행하여 IT 환경을 보호합니다.
기본 제공 기능은 물론 API를 통해 맞춤 구성한 보안 조치를 활용해 Workspace, Session, Application에 대한 접근을 제어하고 다양한 상황에서 데이터를 안전하게 보호합니다. 사용자 Session 잠금, Application 접근 관리부터 디지털 Workspace 정책 구성, OS 및 3rd party API 실행까지 다양한 대응 기능을 제공합니다.
또한 Context가 변경되면 즉시 필요한 보안 조치가 실행되므로 항상 최신 상태의 보안 검증을 유지할 수 있습니다.
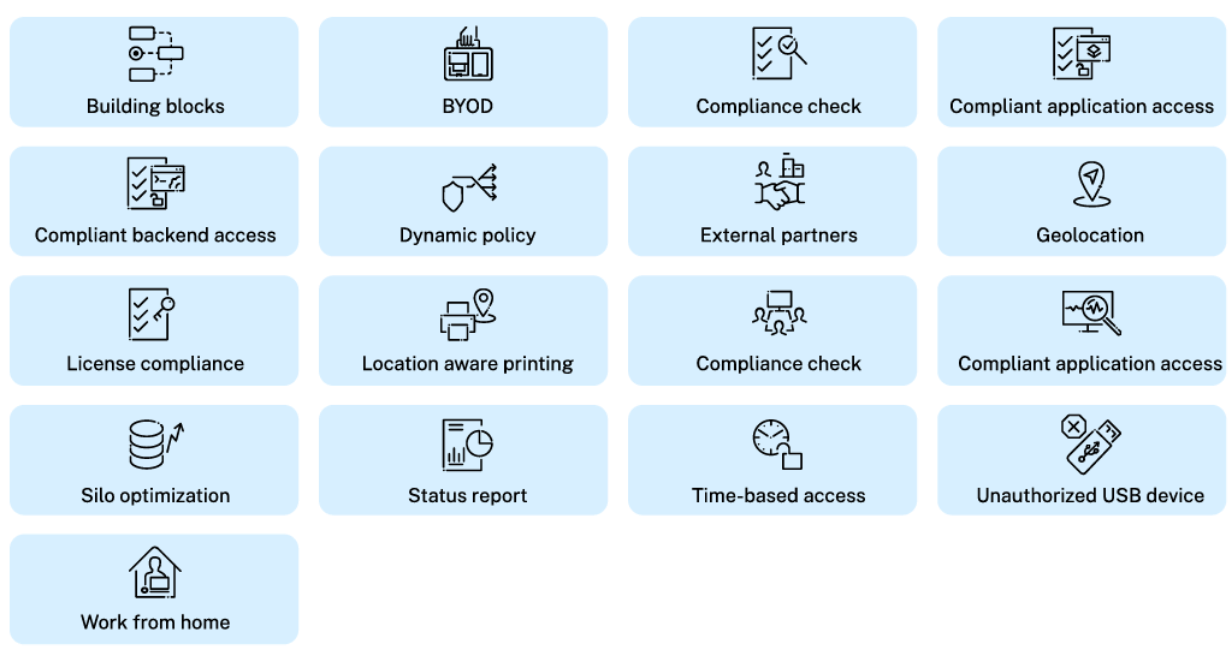
deviceTRUST의 통합 템플릿을 활용하면 다양한 보안 요구사항을 보다 쉽고 빠르게 구현할 수 있습니다.
실제 고객 사례와 풍부한 경험을 기반으로 검증된 템플릿을 제공하여 복잡한 설정 없이도 손쉽게 구성을 시작할 수 있습니다.
또한 간편한 콘솔을 통해 필요한 데이터를 추가하거나 템플릿을 확장 및 조합하여 조직의 요구사항에 맞게 구성할 수 있으며, 단 몇 분 만에 IT 환경에 필요한 보안을 적용할 수 있습니다.
로컬 PC, 노트북, VDI 또는 DaaS 환경에 관계없이 deviceTRUST는
각 환경에 최적화된 구성을 제공하고 보안을 항상 최신 상태로 유지합니다.

많은 조직이 VDI, 가상 애플리케이션, DaaS와 같은 가상 환경에 대한 액세스를 보호하는 데 어려움을 겪고 있습니다. 승인되지 않거나 관리되지 않는 기기는 위협 요소가 되어 악성코드 노출, 사이버 공격 및 막대한 비용이 드는 데이터 유출 위험을 증가시킵니다. 이러한 보안 취약점은 규정 준수를 어렵게 하고, 과징금이나 기업 평판 훼손으로 이어질 수 있습니다.
deviceTRUST는 기업에서 관리하거나 사전에 승인한 Device만 가상 환경에 접근할 수 있도록 제어합니다. Device의 세부 정보를 기반으로 승인된 Device를 정확하게 식별하여 비인가 접근을 차단하고 관련 보안 위험을 최소화합니다. 이를 통해 조직은 가상 인프라를 안전하게 보호하고 규정 준수를 유지할 수 있습니다.
조직은 Device의 위치에 따라 민감한 데이터에 대한 접근을 제어해야 합니다. 위치 기반 접근 제어가 이루어지지 않으면 예상하지 못한 지역이나 위험도가 높은 지역에서 비인가 접근이 발생할 수 있으며, 사용자의 위치를 확인할 수 없는 경우 보안 취약점으로 이어질 수 있습니다.
deviceTRUST는 실시간 위치 정보를 기반으로 접근을 제어하여 기업 데이터를 안전하게 보호합니다. 실시간 위치 정보를 활용하여 승인되지 않은 위치에서 로그인 시 즉시 액세스를 거부하는 등 신속한 조치를 취합니다. 또한, 활성 세션 중에 사용자의 위치가 금지된 구역으로 변경될 경우 액세스 권한을 즉시 회수하여 지속적인 보안을 유지하고 잠재적 위험을 최소화합니다.
기업은 네트워크에 연결되는 모든 Device가 필요한 보안 및 컴플라이언스 표준을 충족하는지 확인해야 합니다. 이는 기업에서 관리하는 Device뿐만 아니라 외부 파트너의 Device와 BYOD Device도 포함됩니다. 보안 침해를 방지하고 컴플라이언스를 유지하기 위해서는 다양한 Device의 보안 상태를 지속적으로 보호하는 것이 매우 중요합니다.
deviceTRUST는 안전하고 컴플라이언스를 준수하는 Device에만 액세스가 허용되도록 합니다. 각 Device에 대한 실시간 context 정보를 활용하여 보안 또는 컴플라이언스 요구 사항이 충족되지 않을 경우 로그인 시 액세스를 차단합니다. 또한, 세션 진행 중 Device가 컴플라이언스 미준수 상태로 전환되면 액세스 권한을 즉시 제거하여 지속적인 보호를 제공하고 잠재적 위험을 완화합니다.
안전하지 않거나 승인되지 않은 네트워크를 통한 기업 리소스 접근은 데이터 유출과 멀웨어 공격 등의 위험을 초래할 수 있습니다. 조직은 데이터를 보호하고 높은 수준의 보안을 유지하기 위해 사용자가 신뢰할 수 있는 안전한 네트워크를 통해 접속하도록 관리해야 합니다. 이를 위해서는 네트워크의 신뢰도를 실시간으로 확인하고 접근을 효과적으로 제어할 수 있어야 합니다.
deviceTRUST는 승인되고 신뢰할 수 있는 네트워크에서의 연결만 허용함으로써 기업 VDI, 가상 애플리케이션 및 DaaS 환경에 대한 안전한 액세스를 보장합니다. 실시간 네트워크 평가를 통해 사용자가 신뢰할 수 없는 네트워크에서 연결할 경우 로그인 시 즉시 액세스를 거부하거나 세션 도중 권한을 회수하여 무단 액세스를 방지합니다. 이를 통해 보안을 강화하고 컴플라이언스 노력을 지원하며 소중한 기업 리소스를 보호합니다.
전문가의 노하우를 배우고, 사용자 커뮤니티의 인사이트를 공유하며,
Citrix 기술 및 통합에 대한 지식을 쌓아 더욱 성공적인 Citrix 환경을 구축하세요.