애플리케이션은 열어주고,
네트워크는 보호하세요
Citrix SecurAccess ZTNA는 네트워크 전체를 개방하는 대신
애플리케이션 단위의 Zero Trust Access를 제공합니다.
임직원, 협력업체, 파트너, 외부 사용자 모두 권한이 부여된 애플리케이션에만 접근할 수 있으며, 기업 네트워크는 외부에 노출되지 않습니다.
광범위한 네트워크 접근은 보안 위험을 높입니다
VPN은 사용자를 네트워크에 연결하기 위해 설계되었습니다.
하지만 오늘날의 업무 환경에서는 특정 사용자와 기기, 접속 환경에 따라 필요한 애플리케이션에만 접근하는 방식이 더욱 중요합니다.
임직원, 협력업체, 공급업체, 파트너가 일부 애플리케이션만 사용하면 되는 환경에서 네트워크 전체를 개방하면 공격 표면이 넓어지고 운영 복잡성이 증가하며,
최소 권한 원칙(Least Privilege)을 적용하기도 어려워집니다.
Citrix SecurAccess ZTNA(구 Secure Private Access)는 접근 제어를 네트워크 수준에서 애플리케이션 수준으로 전환하여 이러한 위험을 줄이고,
필요한 애플리케이션에만 안전하게 접근할 수 있도록 지원합니다.
VPN은 경계 기반 보안을 적용하기 때문에 네트워크 전체에 과도한 접근 권한을 주고 미세한 통제가 불가능합니다. 그 결과, 침투한 공격자가 다른 취약점을 노려 내부 시스템으로 자유롭게 이동할 수 있는 위험에 노출됩니다.
ZTNA는 사용자 ID, 위치, 기기 및 네트워크 상태를 지속적으로 검증한 후 필요한 애플리케이션에만 접근을 허용하여 공격 표면을 줄이고 공격 확산 위험을 최소화합니다.
VPN은 보안 터널을 통해 연결을 제공하지만, 접근 범위가 비교적 넓어 잠재적인 공격 표면이 증가할 수 있습니다.
ZTNA는 사용자 역할과 애플리케이션별 권한에 따라 세분화된 접근을 제공하며, 사용자는 필요한 애플리케이션에만 접근할 수 있어 공격자의
내부 이동(Lateral Movement) 위험을 줄입니다.
VPN은 모든 트래픽을 중앙 데이터센터를 거쳐 전달(Backhaul)하기 때문에 지연(Latency)이 발생하며 사용자 경험이 저하될 수 있습니다.
ZTNA는 데이터센터를 거치지 않고 필요한 앱으로 바로 연결되어,
속도 저하(지연)를 줄이고 한층 쾌적한 성능을 제공합니다.
VPN은 Legacy 인프라에 의존하는 경우가 많아 확장과 유지관리가 복잡하며, 특히 원격 근무 환경에서 부담이 커질 수 있습니다.
ZTNA는 Cloud 중심의 현대적인 업무 환경에 최적화되어
원격 사용자 증가에도 유연하게 확장할 수 있습니다.
VPN은 광범위한 접근 권한을 제공하기 때문에 HIPAA, GDPR, PCI-DSS 등에서 요구하는 최소 권한 원칙(Least Privilege) 및 엄격한 접근 제어를 충족하기 어려울 수 있습니다.
ZTNA는 특정 애플리케이션과 데이터에만 접근을 제한하여 비인가 접근 위험을 줄이고, 각종 규제 및 컴플라이언스 요구사항을 보다 효과적으로 충족할 수 있도록 지원합니다.
VPN은 연결 속도가 느려질 수 있으며 사용자 편의성이 떨어지는 경우가 많습니다.
ZTNA는 애플리케이션에 직접 연결하는 방식으로 더욱 빠르고 안정적인 접근 환경을 제공하여 사용자 경험을 향상시킵니다.
VPN은 구축과 유지관리에 많은 시간과 노력이 필요하며,
대규모 엔드포인트를 안전하게 관리하기 어렵습니다.
ZTNA는 실시간 정책 적용과 강화된 모니터링으로 관리를 단순화하여, 보안 설정으로 인한 오류를 최소화합니다.
필요한 애플리케이션에만 안전하게 액세스하세요
Citrix SecurAccess ZTNA는 IT 관리자가 애플리케이션 단위의 안전한 액세스를 제공할 수 있도록 지원합니다.
네트워크 전체에 접근 권한을 부여하는 대신, 사용자의 Identity, Device, 그리고 접속 환경을 기반으로
승인된 Private Application, Web Application, SaaS 및 Hybrid Application에만 안전하게 접근할 수 있도록 합니다.
VPN과 비교했을 때, Citrix SecurAccess ZTNA는 더 유연한 연결성과 강화된 보안을 제공합니다.
원격 및 하이브리드 근무
느리고 불안정한 VPN 대신, 사용자의 Identity를 기반으로 필요한 애플리케이션에 빠르고 안전하게 직접적으로
연결할 수
있습니다.
BYOD Programs
직원들이 개인 소유 기기(BYOD)를 사용하면서도 기업 보안 정책을 준수하는 환경에서 기업 리소스에 안전하게
접근할 수 있도록 지원합니다.
하이브리드 IT 환경
온프레미스와 클라우드 환경에 분산된 애플리케이션에 대해 일관된 보안 정책을 적용하여 어디에서든 안전한 사용자 접근을 보장합니다.
Citrix SecurAccess™ ZTNA의 주요 기능
사용자 인증 및 액세스 제어
세션이 시작되기 전, Citrix SecurAccess ZTNA는 Device Posture Assessment, Multi-Factor Authentication(MFA), Adaptive Authentication을 통해 사용자의 Identity를 검증합니다. 검증된 정보를 기반으로 사용자의 Identity와 접속 환경에 맞는 애플리케이션 액세스 정책을 적용하고, Single Sign-On(SSO)을 제공합니다.
Citrix StoreFront™ 연동
Citrix SecurAccess ZTNA는 사용자가 Single Sign-On(SSO)으로 가상 데스크톱과 애플리케이션에 접근하는 포털인 'Citrix StoreFront™'와 연동됩니다. 이를 통해 하나의 지점에서 일관된 액세스 정책을 적용할 수 있으며, 사용자는 Citrix StoreFront™에서 승인된 모든 애플리케이션을 한곳에서 확인하고 이용할 수 있습니다. 여기에는 Web Application, SaaS Application, VDI를 통해 제공되는 애플리케이션이 모두 포함됩니다.
사용자 인증
사용자가 Citrix StoreFront™를 통해 애플리케이션이나 데스크톱에 접근하면, Citrix SecurAccess ZTNA는 Identity 기반 인증을 수행하여 사용자를 안전하게 검증합니다. 필요한 경우 Multi-Factor Authentication(MFA)을 적용하여 보안을 더욱 강화합니다.
Adaptive Authentication
Citrix SecurAccess ZTNA는 사용자의 위험도(Risk Profile)에 따라 인증 수준을 자동으로 조정하는 Adaptive Authentication을 제공합니다. 예를 들어, 민감한 애플리케이션에 접근하는 경우에는 추가 인증을 요구하여 보안을 강화할 수 있습니다.
로깅(Logging) 및 모니터링
상세한 로그와 모니터링 기능을 통해 사용자 활동을 지속적으로 추적하고 보안 이벤트를 기록합니다. 이를 통해 컴플라이언스 요구사항을 충족하고 전반적인 보안 수준(Security Posture)을 향상할 수 있습니다.
Citrix SecurAccess ZTNA는 'Never Trust, Always Verify'라는 Zero Trust 원칙을 기반으로 애플리케이션과 데이터에 대한 접근을 지속적으로 검증합니다. 사용자의 위치, Device 상태, 네트워크 신뢰도 등 접속 환경을 기반으로 정책을 실시간으로 평가하여 액세스를 제어합니다. 예를 들어, 사용자가 신뢰할 수 없는 네트워크에서 접속하는 경우에는 접근을 제한하거나 추가 인증을 요구하여 보안을 강화할 수 있습니다.
사용자 Identity
- 통합 Identity 관리 — Citrix SecurAccess ZTNA는 Cisco Duo, Ping, Microsoft Entra ID, Okta 등 Identity and Access Management(IAM) 솔루션과 연동하여 사용자 Identity를 일관되게 검증하고 관리합니다. 또한 Single Sign-On(SSO)과 Multi-Factor Authentication(MFA)을 지원하여 더욱 안전한 인증 환경을 제공합니다.
- Role-Based Access Control(RBAC) — 조직 내 사용자 역할에 따라 최소 권한 원칙(Least Privilege)을 적용하여 업무에 필요한 애플리케이션과 데이터에만 접근할 수 있도록 합니다.
- 사용자 인증 — 애플리케이션 접근 전에 MFA를 포함한 강력한 인증 방식으로 사용자 Identity를 검증하여 허가된 사용자만 접근할 수 있도록 합니다.
Device Posture
- 컴플라이언스 체크 — Device의 보안 상태(Device Posture)를 실시간으로 평가하여 백신 실행 여부, 운영체제(OS) 업데이트 상태 및 기타 보안 정책 준수 여부를 확인합니다.
- Endpoint 관리 — 보안 기준을 충족한 Device에만 접근을 허용하여 안전하고 규정을 준수하는 Endpoint만 기업 리소스에 연결할 수 있도록 합니다.
위치 및 네트워크 기반 액세스 제어
- 위치 기반 제어 — 사용자의 접속 위치를 고려하여 정책을 적용합니다. 예를 들어 평소와 다른 국가나 위험도가 높은 지역에서 접속하는 경우에는 접근을 제한하거나 추가 인증을 요구할 수 있습니다.
- Network Trust — 신뢰되지 않거나 알려지지 않은 네트워크에서의 접속은 더욱 엄격한 정책을 적용하거나 접근을 차단하여 보안을 강화합니다.
Citrix SecurAccess ZTNA는 Agent 기반과 Agentless 기반 Secure Access를 모두 지원하여, 보안 수준과 사용자 편의성에 맞는 최적의 환경을 제공합니다.
Agent 기반 Secure Access
Agent 기반 방식은 사용자 Device에 Client 또는 Agent를 설치하여 Secure Access를 제공합니다. 단, 이미 Citrix NetScaler VPN을 사용하고 있다면 별도의 Agent를 설치할 필요가 없습니다. NetScaler VPN과 Citrix SecurAccess ZTNA는 동일한 Agent를 사용하므로 추가 설치나 업그레이드 없이 사용할 수 있습니다. Agent 기반 Access는 다음과 같은 환경에 적합합니다.
- Managed devices — 기업에서 관리하는 Device에 적합하며, 강력한 보안 정책과 Endpoint 관리가 필요한 환경에 이상적입니다.
- 강화된 보안 정책 적용 — Agent를 통해 Endpoint에서 백신 실행 여부, 방화벽 설정, 기업 보안 정책 준수 여부 등을 확인하고 정책을 적용할 수 있습니다.
- Device Posture Assessment — Device의 보안 상태(Device Posture)를 지속적으로 평가하여 조직의 보안 기준을 충족하는 경우에만 애플리케이션 접근을 허용합니다.
- 가시성 및 모니터링 — 사용자 활동, Device 상태 및 네트워크 트래픽을 상세하게 확인하여 모니터링과 위협 탐지를 강화합니다.
- 실시간 접근 제어 — 사용자의 행동, Device 상태 또는 접속 환경이 보안 정책을 충족하지 못하는 경우 접근 권한을 즉시 차단하여 지속적인 Zero Trust Access를 구현합니다.
- 고급 보안 기능 — Secure Tunneling, Encryption을 지원하며, Citrix SecurAccess with Chrome Enterprise와 함께 사용할 경우 DLP(Data Loss Prevention) 기능도 제공합니다.
Agentless 브라우저 기반 Secure Access
Agentless 방식은 별도의 소프트웨어 설치 없이 안전한 웹 브라우저를 통해 빠르고 간편하며 유연한 액세스를 제공합니다. 기본적인 보안 요구사항을 충족하면서도 다음과 같은 환경에 적합합니다.
- 사용 편의성 — 사용자는 별도의 소프트웨어를 설치할 필요 없이 일반 웹 브라우저 또는 Citrix SecurAccess with Chrome Enterprise를 통해 기업 리소스에 안전하게 접근할 수 있습니다.
- 관리되지 않는 Device — 개인 Device를 사용하는 임직원, 협력업체 및 외부 사용자가 별도의 소프트웨어 설치 없이 안전하게 업무를 수행할 수 있습니다.
- 기본 보안 기능 제공 — Reverse Proxy와 같은 웹 기반 Secure Access 방식을 통해 보안 수준을 유지하면서 안전한 연결을 제공합니다.
- 가시성 및 모니터링 — 사용자 활동, Device 상태 및 네트워크 트래픽에 대한 가시성을 확보하여 효과적인 모니터링과 위협 탐지를 지원합니다.
- 실시간 접근 제어 — 사용자의 행동, Device Posture 또는 접속 환경이 변경되어 설정된 보안 정책을 더 이상 충족하지 않는 경우 접근 권한을 즉시 회수합니다.
- 빠른 구축 — 사용자의 개인 Device에 별도의 소프트웨어를 설치할 필요가 없어 구축이 빠르며, BYOD(Bring Your Own Device) 환경을 더욱 손쉽게 지원할 수 있습니다.
- 임시 액세스 지원 — 별도의 소프트웨어 설치 없이 필요한 기간 동안 기업 리소스에 빠르고 안전하게 접근할 수 있습니다.
Citrix SecurAccess ZTNA는 네트워크 전체에 접근 권한을 부여하는 대신, 업무에 필요한 특정 애플리케이션에만 접근을 허용하는 정책을 적용합니다. 이를 통해 사용자가 필요한 애플리케이션에만 접근할 수 있도록 제한하여 공격 표면(Attack Surface)을 줄이고 비인가 접근 위험을 최소화합니다.
세분화된 액세스 제어
애플리케이션별로 접근 권한을 부여하여 사용자가 권한이 있는 애플리케이션에만 접근할 수 있도록 합니다.
이를 통해 다른 네트워크 리소스에 대한 비인가 접근 위험을 줄일 수 있습니다.
정책 기반 Access 적용
사용자의 역할, Device Posture 및 접속 환경을 기반으로 정책을 적용하여, 어떤 애플리케이션에 어떤 조건으로 접근할 수 있는지
세밀하게 제어합니다.
지속적인 모니터링
애플리케이션 접근을 지속적으로 모니터링하고, 평소와 다른 이상 행동이 감지되면 추가 인증을 요구하거나 세션을 종료하는 등
즉각적인 보안 조치를 수행합니다.
Remote Browser Isolation(RBI)
승인되지 않은 웹사이트에 접근하는 경우에도 Remote Browser Isolation(RBI)을 통해 안전한 웹 환경을 제공합니다.
웹 브라우징을 사용자 Device가 아닌 Cloud에서 실행하여 악성코드, 피싱 및 기타 웹 기반 위협으로부터 사용자를 보호합니다.
Citrix의 ZTNA가 차별화되는 이유
ZTNA는 반드시 비용이 많이 들거나 구축이 복잡할 필요는 없습니다.
Citrix 플랫폼은 VDI뿐만 아니라 모든 애플리케이션을 보호하는 제로 트러스트 아키텍처를 기반으로 설계되었습니다.
따라서 이미 Citrix 플랫폼을 사용하고 있다면, 여러 개의 개별 보안 솔루션을 추가로 도입해 ZTNA 환경을 구성할 필요가 없습니다.
Citrix SecurAccess ZTNA는 다음과 같은 이점을 제공합니다.
빠른 구축
- 구축 환경에 따라 클라우드 서비스(Citrix SecurAccess ZTNA Service), 온프레미스(NetScaler Gateway), 하이브리드 환경 등 다양한 방식으로 유연하게 배포할 수 있습니다.
- Citrix DaaS의 Zero Trust Access 아키텍처를 기반으로 관리되는 Device와 관리되지 않는 Device를 빠르게 보호하며, 기본 거부(Deny-by-default) 및 최소 권한(Least Privilege) 원칙에 따른 안전한 액세스를 제공합니다.
- 현재 사용 중인 Citrix SecurAccess ZTNA Client를 그대로 활용할 수 있어, 기존 VPN 환경에서 Citrix SecurAccess ZTNA로 손쉽게 전환할 수 있습니다.
- NetScaler를 VPN으로 사용하면서 Citrix SecurAccess ZTNA Client를 함께 사용 중이라면 ZTNA 도입은 매우 간단합니다. 온프레미스 환경에서는 NetScaler Gateway에서 Citrix SecurAccess ZTNA를 활성화하기만 하면 되며, Cloud 환경에서는 Citrix SecurAccess ZTNA 서비스에 연결하는 것만으로 손쉽게 구축할 수 있습니다.
간편한 관리
- 하나의 통합 솔루션(Single Vendor Solution)으로 앱 배포부터 접근 보안, VDI까지 일관되게 관리하고 운영 효율성을 높일 수 있습니다.
- 기존에 사용 중인 Citrix Director를 활용해 Secure Access 환경을 손쉽게 관리하고 모니터링할 수 있습니다.
- 또한, 기본 제공되는 Citrix uberAgent를 통해 End-to-End 가시성을 확보하여 문제를 더욱 빠르게 진단하고 해결할 수 있습니다.
일관된 Zero Trust 보안
- Citrix SecurAccess ZTNA는 Identity, Device Posture 및 보안 정책을 통합 관리하여 Virtual Application, Web Application 및
Client-Server Application 전반에 걸쳐 일관된 Zero Trust 보안을 제공합니다. - Cisco Duo, Ping, Microsoft Entra ID 및 Okta를 비롯한 다양한 Identity Provider와 연동하여 모든 애플리케이션에서
Single Sign-On(SSO)을 제공합니다. - 세분화된 액세스 제어를 통해 모든 사용자와 Device에 일관된 보안 정책을 적용하여 탈취된 계정(Credential)이나
내부자 위협(Insider Threat)으로부터 기업 환경을 보호합니다. - 사용자는 보안 브라우저(Secure Browser)를 통해 Citrix Workspace와 동일한 방식으로 가상 애플리케이션과 데스크톱에 접근할 수 있어
일관된 사용자 경험을 제공합니다. - Citrix SecurAccess ZTNA는 기존에 사용 중인 Security Service Edge(SSE) 솔루션의 Secure Web Gateway(SWG) 및
Cloud Access Security Broker(CASB) 기능과 연계하여 외부 트래픽 보안을 더욱 강화합니다.
향상된 사용자 경험
- Web Application, SaaS Application은 물론 VDI를 통해 사용하는 애플리케이션까지 하나의 Citrix StoreFront™에서 확인하고
Single Sign-On(SSO)으로 빠르게 접근할 수 있어 업무 효율을 높일 수 있습니다. - 느리고 끊기는 VPN 연결로 인한 불편함 없이, 어떤 기기나 장소에서든 필요한 애플리케이션에 빠르고 안전하게 접속할 수 있어
업무 생산성이 높아집니다.
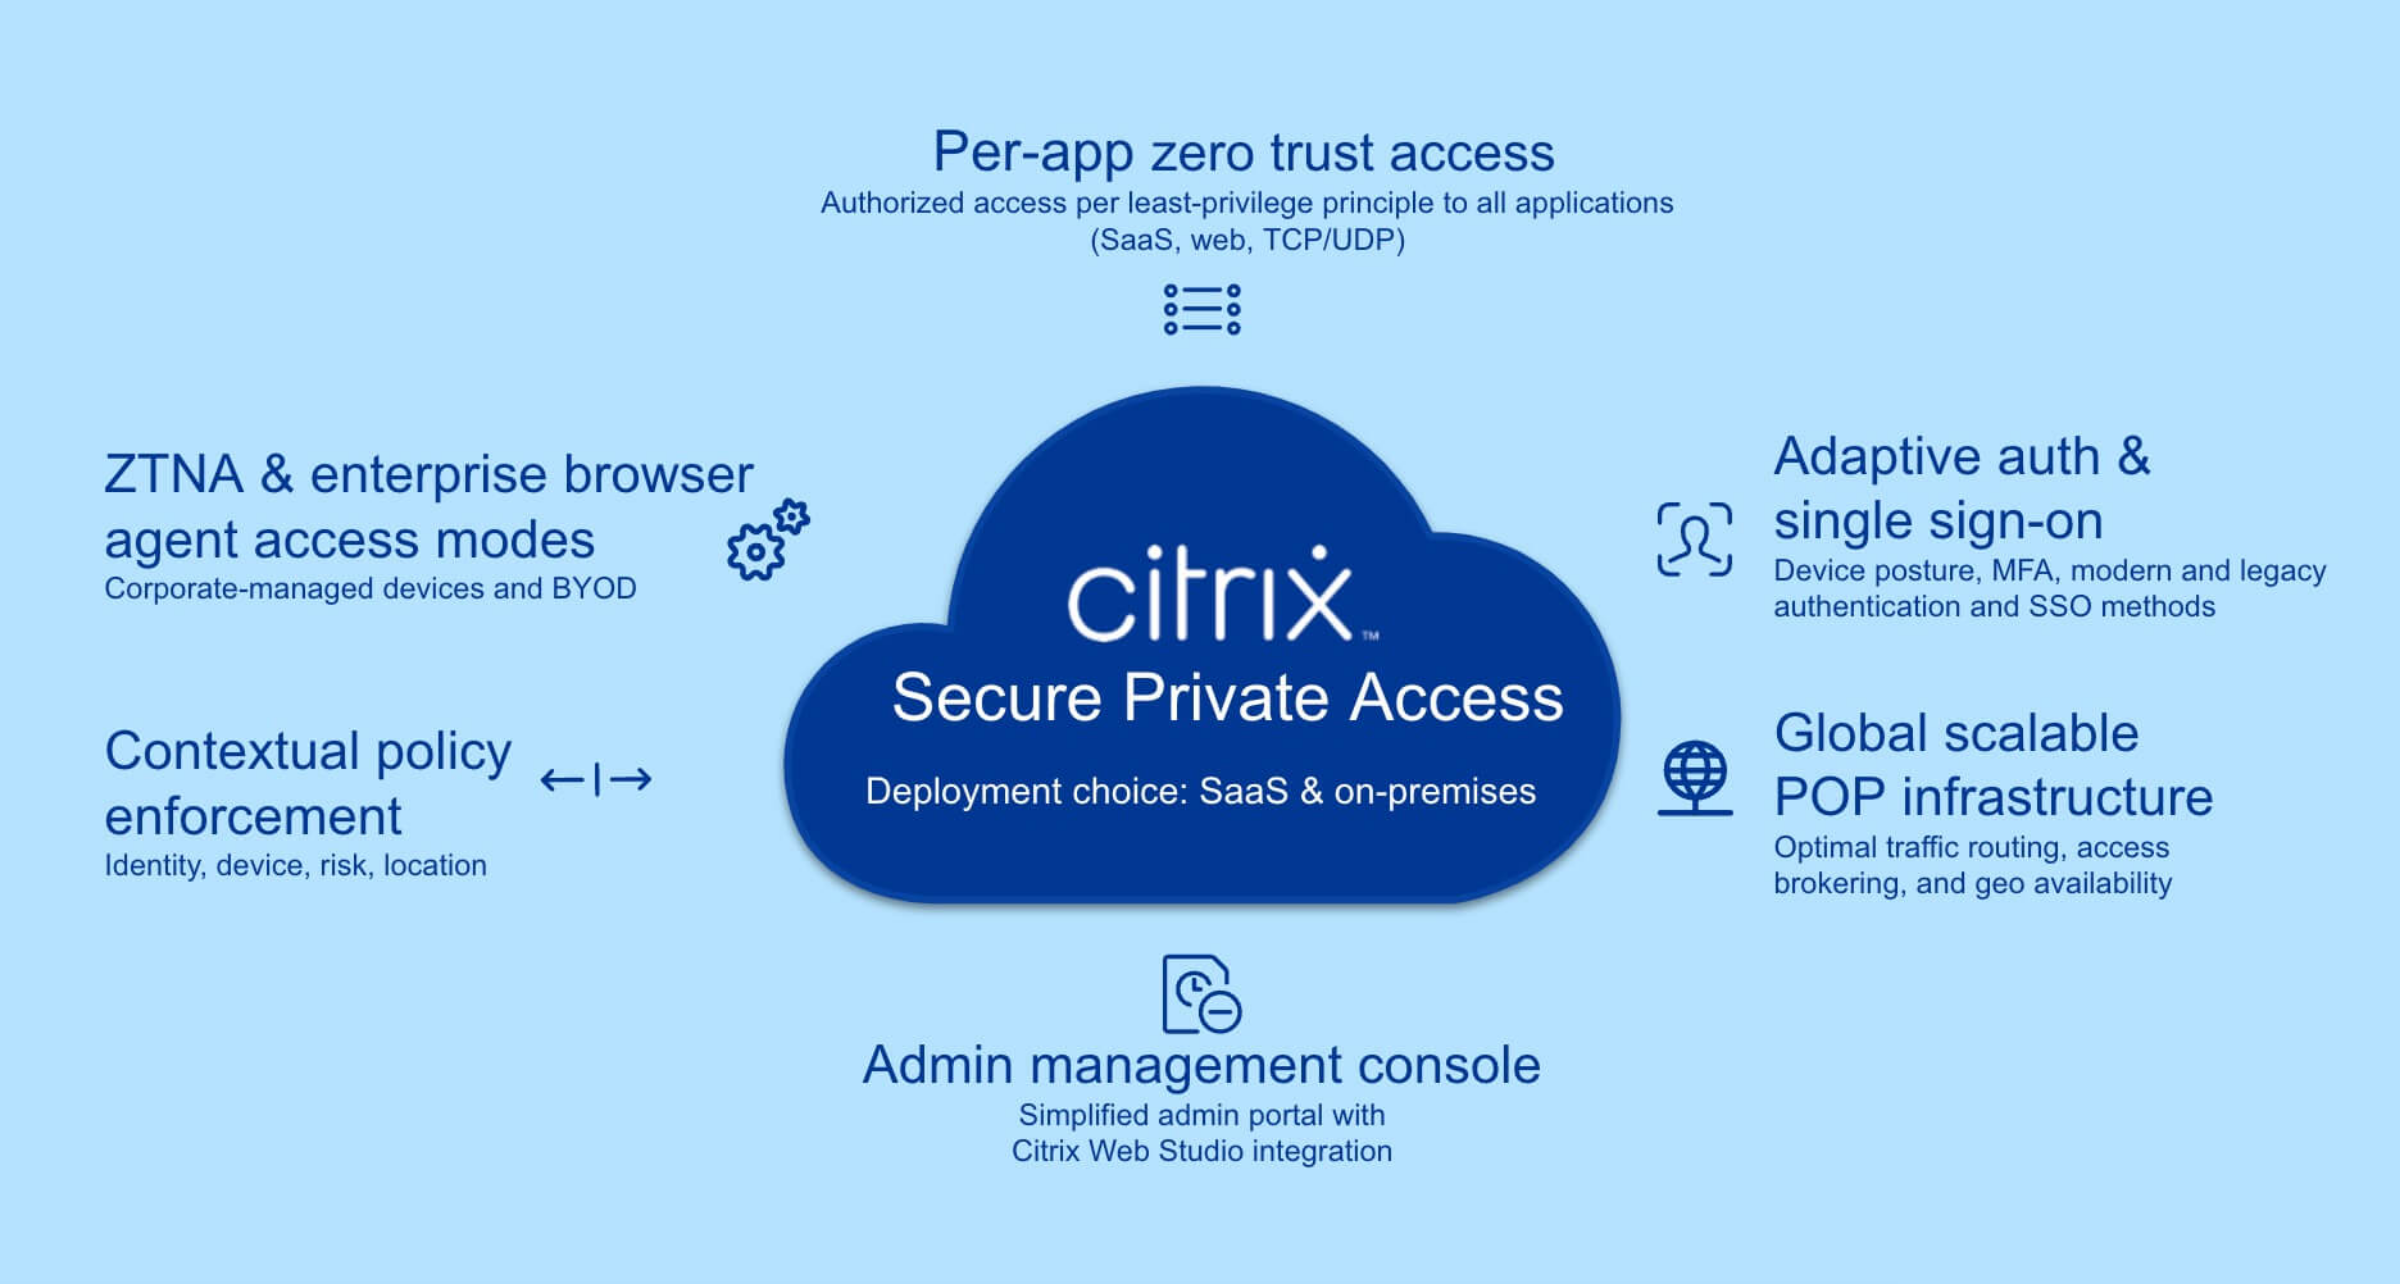
Citrix SecurAccess ZTNA만의 차별화된 기능
온프레미스 배포 지원
기존 온프레미스 Citrix DaaS 환경으로 모든 트래픽을 전달하여, 이미 승인된 인프라를 활용하면서 보안 승인 절차를 더욱 간소화할 수 있습니다.
유연한 인증
Kerberos 및 NTLM과 같은 레거시 인증 방식은 물론 최신 인증 방식과도 완벽하게 연동되며, 폼 기반 인증(Form-based Authentication)을 지원합니다. 또한 레거시 애플리케이션의 인증 프로토콜을 재작성할 필요가 없습니다.
속성 기반 IdP 선택
속성(Attribute) 기반으로 Identity Provider(IdP)를 선택할 수 있어 M&A와 같은 다양한 업무 환경을 유연하게 지원합니다.
Cloud VDI에서 데이터센터 애플리케이션까지 안전한 접근
Azure ExpressRoute나 별도의 VPN 없이도 Cloud VDI에서 데이터센터 또는 프라이빗 Cloud의 내부 애플리케이션에 애플리케이션 단위로 안전하게 접근할 수 있습니다.
또한 Microsegmentation을 통해 온프레미스 리소스에 대한 세분화된 액세스 제어를 제공하며, Single Session과 Multi Session VDI를 모두 지원합니다.
원격 브라우저 격리
관리자는 클라우드의 원격 브라우저(Remote Browser)에서 실행되는 웹 애플리케이션에 대한 사용자 접근 권한을 손쉽게 구성할 수 있어, 보다 안전한 웹 애플리케이션 이용 환경을 제공합니다.
통합 사용자 경험
Citrix StoreFront™와 연동하여 하나의 포털에서 Single Sign-On(SSO)을 기반으로 일관된 액세스 정책을 적용합니다. 사용자는 Web Application, SaaS Application 및 VDI 애플리케이션까지 하나의 화면에서 안전하게 이용할 수 있습니다.
통합 관리 환경
관리자는 Citrix Web Studio에서 버튼 한 번으로 Citrix SecurAccess ZTNA UI에 접속하여 Web 및 SaaS 애플리케이션의 접근 권한을 간편하게 관리할 수 있습니다.
통합 지원 환경
Citrix Director 하나의 관리 도구를 통해 가상 애플리케이션과 프라이빗 애플리케이션을 통합 관리하고, 문제를 보다 빠르게 진단하고 해결할 수 있습니다.
VPN과 ZTNA의 공존
NetScaler Gateway(VPN)와 Citrix SecurAccess ZTNA Agent는 동일한 코드 기반으로 설계되어 기존 VPN 환경에서 ZTNA로 단계적으로 전환할 수 있습니다. 이를 통해 대규모 교체(Forklift Migration) 없이도 자연스럽게 마이그레이션할 수 있습니다.
SASE/SSE와의 연계
Citrix SecurAccess ZTNA는 SASE/SSE 솔루션이 제공하는 Secure Web Gateway(SWG) 및 Cloud Access Security Broker(CASB) 기능과 연계하여 외부 트래픽을 더욱 안전하게 보호합니다.
Web 및 SaaS 애플리케이션을 위한 ZTNA
Web 및 SaaS Application은 물론 자체 개발 애플리케이션과 VDI 애플리케이션까지 온프레미스와 Cloud 환경에서 안전하게 보호하여 여러 ZTNA 솔루션을 함께 운영해야 하는 복잡성을 줄여줍니다.
비용 절감
Citrix Platform 및 Universal Hybrid Multi-Cloud License에 포함되어 있어 별도의 솔루션 도입 비용을 줄일 수 있으며, 벤더와 라이선스를 통합하여 운영 효율성과 비용 절감 효과를 제공합니다.
Citrix SecurAccess ZTNA의 주요 활용 사례
현대적인 Zero Trust 보안 모델이 기존의 경계 기반 보안보다 우수하지만, VPN을 함께 사용하면서 단계적인 접근 방식으로 Zero Trust 기능을 구현해 나갈 수 있습니다.
첫 단계로 원격·하이브리드 근무자 및 외주 협력업체의 미관리 기기(Unmanaged Devices)에 ZTNA를 먼저 적용하는 것이 일반적입니다.
관리되는 Device에서 내부 Web, TCP 및 UDP 애플리케이션에 안전하게 접근
Citrix SecurAccess ZTNA는 기업 데이터를 더욱 안전하게 보호하고, 사용자의 Identity, Device Posture 및 접속 환경을 기반으로 인증하여 직원에게 업무에 필요한 리소스에만 최소 권한(Least Privilege)을 부여합니다. 또한 직원은 선호하는 Browser를 통해 내부 Web Application에 안전하게 접근할 수 있어 사용자 경험이 향상됩니다. 관리자의 추가 설정 없이도 Client-Server(TCP 및 UDP) 애플리케이션에 접근할 수 있어, IT 관리자와 사용자 모두에게 간편하고 원활한 액세스 환경을 제공합니다.
관리되지 않는 Device와 Native Browser를 통한 협력업체의 내부 Web Application 접근
Citrix SecurAccess ZTNA는 Native Browser를 통해 통합 포털 또는 직접 링크 방식으로 SaaS 및 내부 Web Application에 안전하게 접근할 수 있도록 지원합니다. 또한 사용자의 Identity, Device Posture 및 접속 환경을 기반으로 접근을 제어하여 필요한 리소스에만 안전하게 접근할 수 있도록 합니다. 접속 환경 기반 정책이 적용된 애플리케이션은 격리된 Remote Browser에서 실행되어 웹 기반 위협을 차단하고 추가적인 보안 정책을 적용합니다. 또한 사용자 Device와 애플리케이션 간에 Air Gap을 형성하여 민감한 데이터를 안전하게 보호합니다.
VPN 없이 Cloud VDI에서 내부 애플리케이션에 안전하게 접근
직원, 파트너 및 협력업체가 개인 Device를 사용하는 BYOD 환경은 보안 위험을 초래할 수 있습니다. 이러한 위험을 줄이기 위해 기업은 사내 네트워크와 분리된 Cloud VDI 환경을 구축합니다. 사용자가 Cloud Desktop에 로그인하면 Citrix SecurAccess ZTNA가 기업 네트워크와의 안전한 연결을 자동으로 설정하여 Zero Trust 기반으로 내부 애플리케이션에 접근할 수 있도록 지원합니다. 또한 사용자 Device와 기업 네트워크 간에 Air Gap을 형성하여 데이터를 더욱 안전하게 보호합니다.
ZTNA 연결 기반 IT/VPN 관리자의 Device 관리
원격 근무자나 출장이 잦은 직원의 Device를 관리하고 보호하는 것은 쉽지 않습니다. Citrix SecurAccess ZTNA는 Device가 시작되는 즉시 Zero Trust 기반의 Machine Tunnel을 자동으로 구성하여 Device의 보안 상태를 지속적으로 유지합니다. 이를 통해 기업의 보안 정책을 준수하면서 애플리케이션과 데이터에 안전하게 접근할 수 있도록 지원합니다.
Citrix SecurAccess ZTNA의 주요 기능
Identity Aware
세션을 시작하기 전에 Citrix SecurAccess ZTNA는 싱글 사인온(SSO), 디바이스 보안 상태(Device Posture Assessment), 다중 인증(MFA) 및 적응형 인증(Adaptive Authentication)을 통해 사용자의 신원을 검증합니다. 보안 세션이 설정된 이후에도 지속적인 모니터링을 수행하여 보안 정책이 계속 준수되도록 보장합니다.
- M&A(인수·합병) 환경을 위한 ID 브로커 역할 수행
- Microsoft Entra ID, Okta, Google Identity, Active Directory, SAML 2.0 IdP 등 다양한 인증 시스템 지원
- 사용자 속성(Attribute) 기반의 Identity Provider(IdP) 자동 선택
- 다중 인증(MFA)을 포함한 조건부 인증(Conditional Authentication) 지원
- Machine 기반 인증 지원
Zero-trust context
Citrix SecurAccess ZTNA는 "Never Trust, Always Verify"라는 Zero Trust 원칙을 기반으로 애플리케이션과 데이터에 대한 접근을 지속적으로 검증합니다. 사용자의 위치, Device 상태, 네트워크 신뢰도 등 Identity, Device Posture 및 접속 환경을 기반으로 접근 정책을 실시간으로 적용하며, 신뢰할 수 없는 네트워크에서 접속하는 경우에는 접근을 제한하거나 추가 인증을 요구합니다.
- Device Posture 검사
- 일반 및 벤더별 Device Posture 검사 지원
- CrowdStrike 및 Intune 연동
- 네트워크 위치 및 지리적 위치 기반 제어
- 지속적인 모니터링 및 정책 적용
- 동적 접근 권한 회수
- Adaptive 데이터 유출 방지(DLP) 제어
Flexible access
Citrix SecurAccess ZTNA는 에이전트 기반과 Agentless 방식을 모두 지원하여 보안 수준과 사용자 편의성에 맞는 최적의 접근 환경을 제공합니다.
- Citrix SecurAccess with Chrome Enterprise 기반 Agentless 접근(Web Application 및 SaaS)
- Native Browser 기반 Agentless 접근(Web Application)
- 에이전트 기반 접근(TCP 및 UDP 애플리케이션)
- 관리형 및 비관리형 Device 지원
- 임직원, 협력사 및 외부 계약자(Contractor) 지원
Application access
Citrix SecurAccess ZTNA는 네트워크 전체가 아닌 업무에 필요한 애플리케이션에만 접근을 허용하는 정책을 적용합니다. 사용자는 자신의 역할에 필요한 애플리케이션에만 최소 권한으로 접근할 수 있어 공격 표면(Attack Surface)을 효과적으로 줄입니다.
- FQDN, IP:Port:Protocol, IP Range, CIDR Block, Domain Name(단일/와일드카드) 지원
- 애플리케이션 자동 탐지 및 게시(Publishing)
- 직관적인 Rule Builder를 통한 정책 구성
- Single Sign-On(SSO) 지원: SAML, Kerberos, Form-based Authentication, Basic Authentication